05 / Security research & engineering
Keamanan dibuktikan.
Bukan dijanjikan.
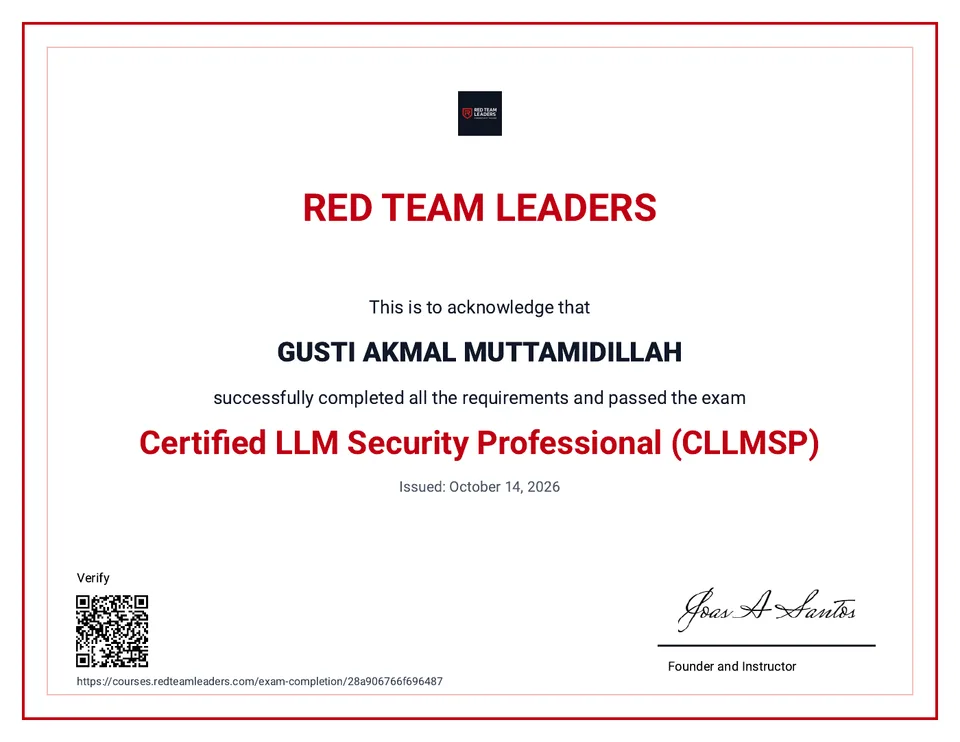
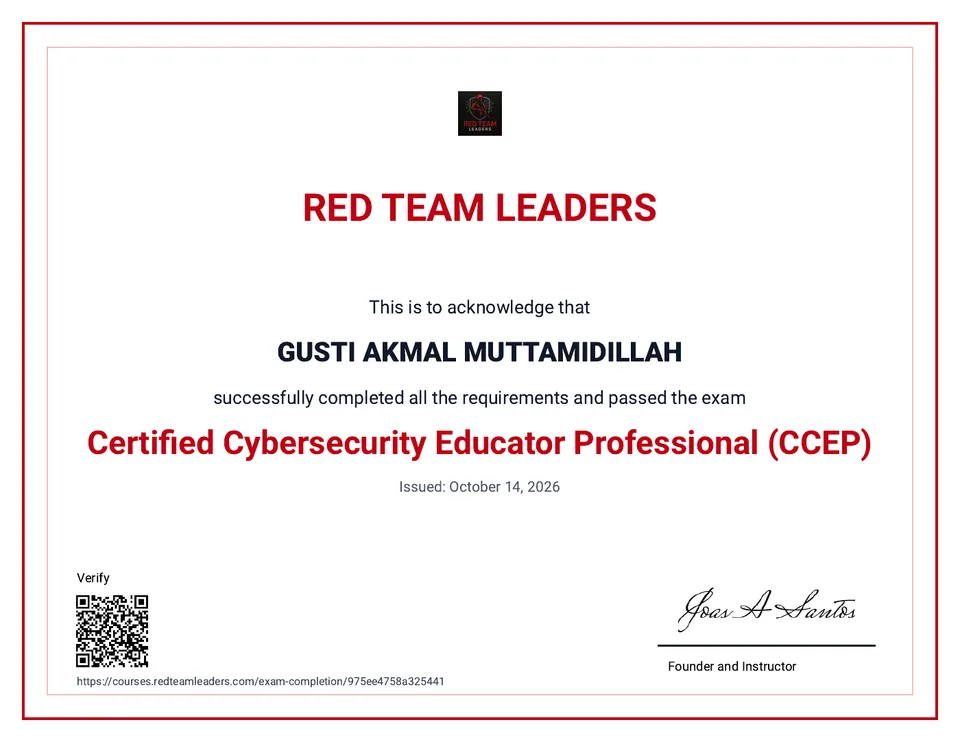
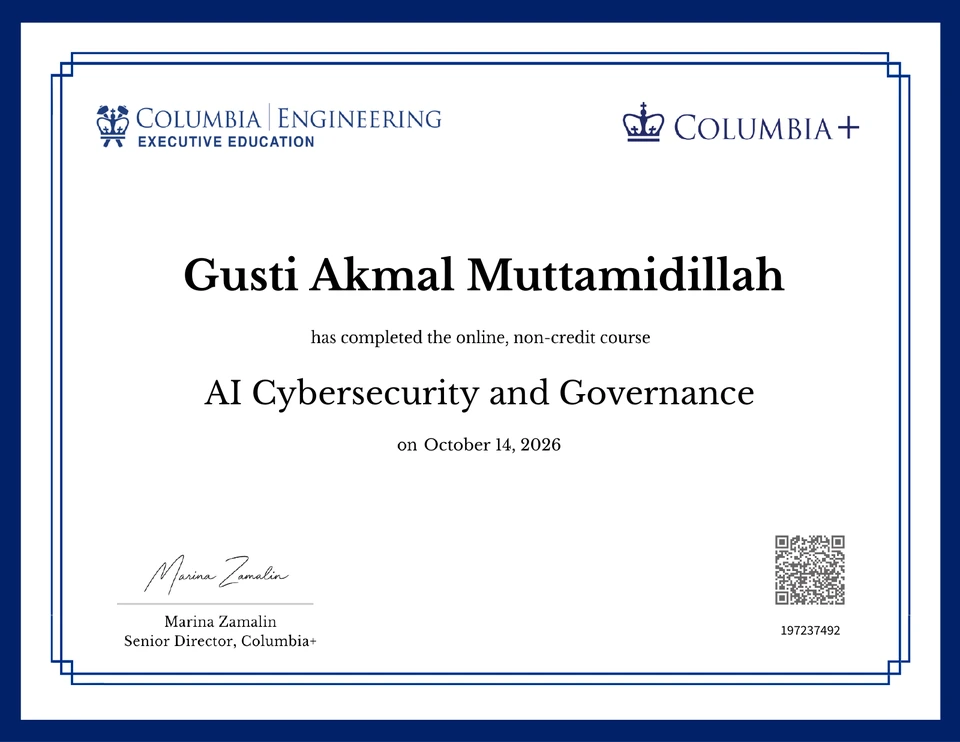
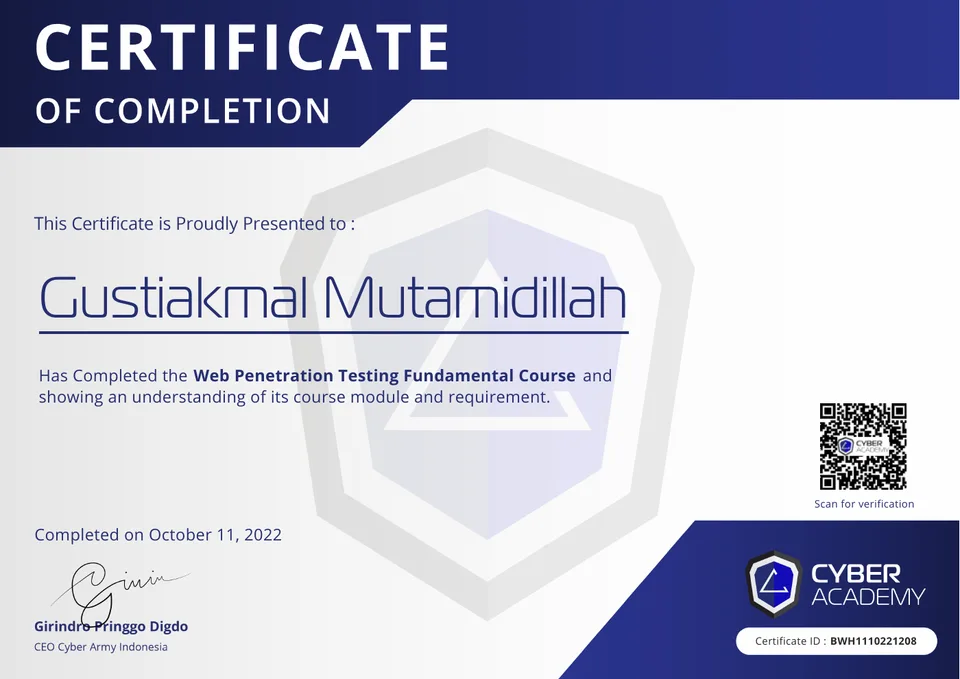
Pengembangan web dengan pengalaman security research. Kami menelusuri kontrol yang relevan, mendokumentasikan bukti, dan menjelaskan apa yang masih di luar cakupan.
Tentukan scope security review- 01
Scope & authorization
Tetapkan aset, identitas uji, data demonstrasi, batas traffic, dan izin tertulis sebelum pengujian.
- 02
Review & assessment
Review authentication, access control, input handling, dan konfigurasi. Gunakan kategori OWASP yang relevan dengan fitur dalam scope.
- 03
Remediation & retest
Temuan menyertakan akar masalah, bukti, dampak, dan saran perbaikan. Retest memeriksa perbaikan pada kontrol yang sama.
- 04
Technical handover
Laporan membedakan temuan tervalidasi, hipotesis, batas pengujian, dan risiko tersisa. Tidak ada jaminan website 100% aman.
STUDI KASUS / 10 OKTOBER 2026
techindo.com
Asesmen eksternal terotorisasi dan berbatas waktu pada origin yang tepat. Arsip memuat 78 request HTTP first-party dan bukti yang ditelaah secara independen.
Baca laporan audit lengkap (PDF) ↗HASIL AUDIT
Pada sampel ini tidak ada finding keamanan berdampak atau rantai eksploit yang tervalidasi. Input pencarian membentuk atribut HTML baru, tetapi pemeriksaan browser offline tidak mengeksekusi sentinel. Request API anonim ditolak, uji login tidak menghasilkan sesi admin, dan perbandingan pencarian tidak membuktikan SQL injection.
Source backend, akun uji pembanding, serta observasi database, queue, dan email sisi pemilik tidak tersedia. Hasil berlaku untuk sampel yang diuji, bukan seluruh situs.
STATUS BUKTI
Arsip langsung menunjukkan konfigurasi sisi klien dengan peran anonim publik. Catatan audit menyebut pembacaan API sensitif, tetapi respons mentah API admin dan data tidak ada. Dampak akses kontrol dan paparan saat ini tidak dapat diverifikasi independen dari folder ini saja.